
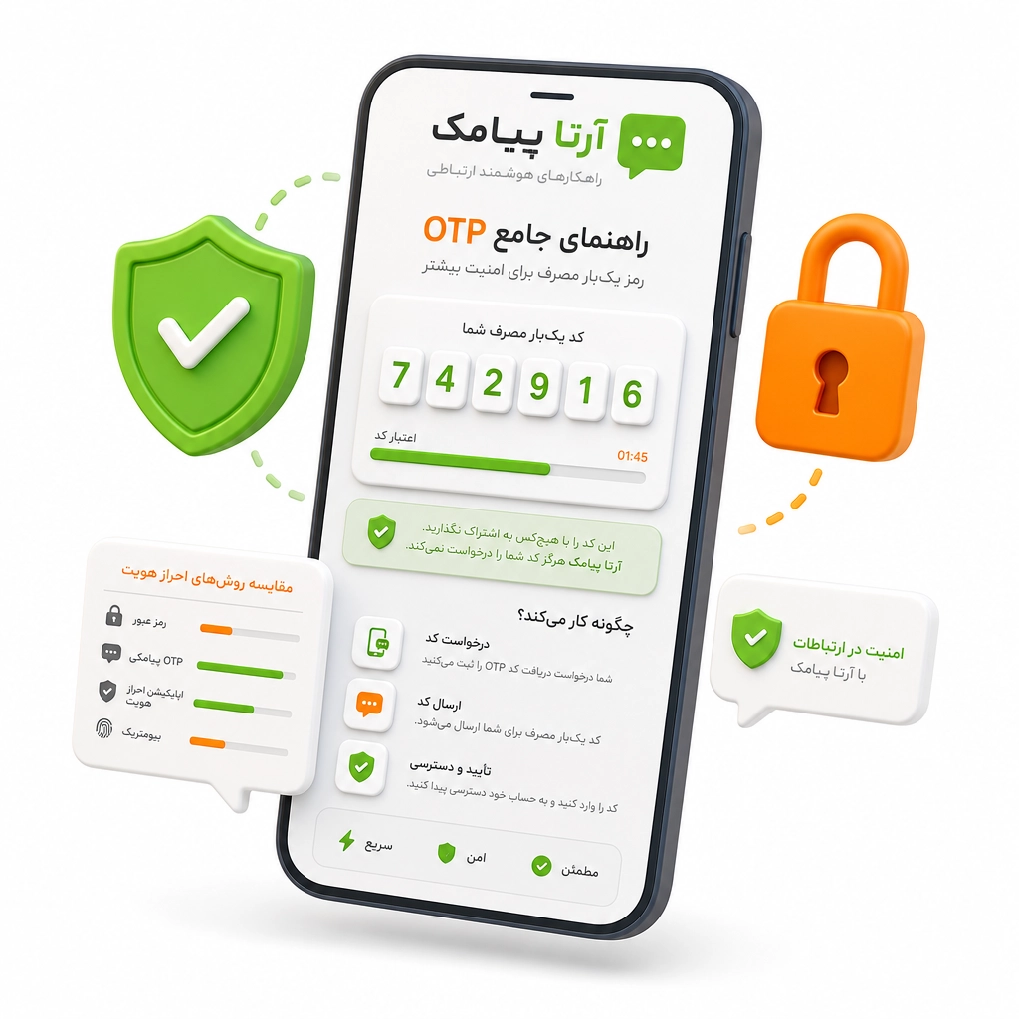
رمز یکبار مصرف (OTP) چیست؟ راهنمای جامع کاربردها، امنیت و مقایسه روشها
با پنل ارسال پیامک انبوه آرتاپیامک، تبلیغات پیامکی هدفمند اجرا کنید و در کوتاهترین زمان با مشتریان واقعی ارتباط بگیرید.
فهرست مطالب
تاریخچه رمز یکبار مصرف (OTP)
نگاهی عمیق به ریشهها، تکامل و جایگاه OTP در دنیای امنیت دیجیتال
ریشههای اولیه و نیاز به امنیت
مفهوم احراز هویت یکبار مصرف به دههها قبل بازمیگردد، جایی که نیاز به روشهای امنیتی قویتر از رمزهای عبور ثابت احساس شد. اولین اشکال OTP بر پایه توکنهای فیزیکی و کارتهای رمز بود.
انقلاب دیجیتال: OTP پیامکی
با گسترش اینترنت و موبایل، پیامک (SMS) بستری ایدهآل برای ارسال OTP شد. این روش، سهولت دسترسی و سرعت بالا را برای احراز هویت فراهم کرد.
ظهور OTPهای نرمافزاری و اپلیکیشنها
پیشرفت تکنولوژی، ظهور اپلیکیشنهای احراز هویت (مانند Google Authenticator) و OTPهای مبتنی بر زمان (TOTP) را به همراه داشت که امنیتی بالاتر و وابستگی کمتری به شبکه پیامک داشتند.
اهمیت OTP در دنیای امروز
امروزه OTP، چه از طریق پیامک، اپلیکیشن یا روشهای دیگر، یکی از ارکان اصلی امنیت در ورود به حسابها، تأیید تراکنشها و محافظت از دادههای حساس است.
همه روشهای OTP: پیامکی، ایمیل، اپلیکیشن Authenticator و سختافزاری
نگاهی جامع به انواع رمز یکبار مصرف (OTP) و مقایسه کاربردها و مزایا
OTP پیامکی (SMS OTP)
رایجترین و در دسترسترین روش. کد OTP به شماره موبایل کاربر ارسال میشود. مزیت اصلی آن سهولت استفاده بدون نیاز به نصب اپلیکیشن است، اما وابستگی به پوشش شبکه موبایل و مسائل امنیتی احتمالی (مثل SIM Swapping) چالشهای آن محسوب میشود.
OTP مبتنی بر ایمیل (Email OTP)
کد OTP به آدرس ایمیل کاربر ارسال میگردد. این روش نیز برای حسابهای ایمیل یا سرویسهایی که دسترسی به موبایل محدود است، کاربرد دارد. امنیت آن به سطح امنیتی حساب ایمیل و محافظت از آن بستگی دارد.
اپلیکیشنهای Authenticator (TOTP/HOTP)
تولید کدهای OTP به صورت آفلاین و زمانبندی شده (TOTP) یا بر اساس شمارنده (HOTP). اپلیکیشنهایی مانند Google Authenticator یا Authy امنیتی بالاتر نسبت به OTP پیامکی ارائه میدهند و وابستگی به شبکه مخابراتی ندارند.
توکنها و کلیدهای سختافزاری (Hardware Tokens)
امنترین روش OTP، استفاده از دستگاههای فیزیکی اختصاصی. این کلیدها (مانند YubiKey) با اتصال به دستگاه یا لمس، OTP تولید میکنند و مقاومت بسیار بالایی در برابر حملات فیشینگ و دسترسی غیرمجاز دارند.
چگونه رمز یکبار مصرف (OTP) تولید و تایید میشود؟
آشنایی با فرآیند پشت پرده تولید، ارسال، دریافت و اعتبارسنجی کدهای OTP
۱. تولید کد OTP
درخواست کاربر برای ورود یا انجام تراکنش، سرور یک کد امن و تصادفی (معمولاً ۶ تا ۸ رقمی) بر اساس الگوریتمهای رمزنگاری تولید میکند. این کد برای مدت زمان کوتاهی (مثلاً ۶۰ ثانیه) معتبر است.
۲. ارسال OTP
کد تولید شده به روش انتخابی کاربر ارسال میشود؛ این میتواند از طریق پیامک به شماره موبایل، ایمیل، یا توسط اپلیکیشن Authenticator (که قبلاً با حساب کاربری سینک شده) باشد.
۳. دریافت و ورود OTP
کاربر کد دریافت شده را در فیلد مربوطه در وبسایت یا اپلیکیشن وارد میکند. این مرحله نیازمند توجه کاربر برای جلوگیری از خطا در وارد کردن کد است.
۴. تایید و اعتبارسنجی OTP
سرور، کد وارد شده توسط کاربر را با کد اصلی مقایسه میکند. اگر کد صحیح و معتبر (در بازه زمانی مشخص) باشد، درخواست تایید شده و کاربر مجاز به ادامه فرآیند خواهد بود.
فراتر از ورود: نقش کلیدی رمز یکبار مصرف (OTP) در حفاظت از اطلاعات و تراکنشها
کشف میکنیم که چگونه OTP امنیت فراتر از ورود اولیه را برای فعالیتهای حساس فراهم میکند.
۱. تایید تراکنشهای مالی
هنگام انجام انتقال وجه، خرید آنلاین یا هرگونه تراکنش مالی، OTP به عنوان لایهای امنیتی اضافی عمل میکند تا اطمینان حاصل شود که فرد وارد شده، صاحب حساب است و تراکنش توسط او تایید شده است. این امر حملات کلاهبرداری را به شدت کاهش میدهد.
۲. دسترسی به اطلاعات حساس
برای دسترسی به اطلاعات محرمانه مانند سوابق پزشکی، دادههای سازمانی، یا حسابهای بانکی، OTP لایهای اضافه بر رمز عبور ایجاد میکند. این امر مانع از دسترسی غیرمجاز حتی در صورت لو رفتن رمز عبور اصلی میشود.
۳. تایید عملیات مهم
عملیات حساس دیگری مانند تغییر رمز عبور، تغییر اطلاعات حساب کاربری، یا حذف دادهها، نیازمند تایید مجدد از طریق OTP هستند. این مکانیزم اطمینان میدهد که این تغییرات توسط خود کاربر اعمال شدهاند.
۴. احراز هویت چند عاملی (MFA)
OTP یکی از مولفههای اصلی در سیستمهای احراز هویت چند عاملی (MFA) است؛ که ترکیبی از چیزی که کاربر میداند (رمز عبور)، دارد (موبایل/توکن) و یا هست (بیومتریک) برای افزایش حداکثری امنیت استفاده میشود.
آیا رمز یکبار مصرف (OTP) ها کاملاً امن هستند؟ بررسی نقاط ضعف و قوت
نگاهی عمیق به چالشهای امنیتی OTP و راهکارهای لازم برای حفظ امنیت حداکثری.
چالشهای امنیتی OTP
با وجود اینکه OTP امنیت را به طور قابل توجهی افزایش میدهد، نقاط ضعفی نیز دارد. درک این چالشها اولین قدم برای مقابله با آنهاست.
- حملات MITM (Man-in-the-Middle): شنود یا دستکاری ارتباط بین کاربر و سرور.
- فیشینگ (Phishing): فریب کاربر برای افشای کد OTP.
- حملات SIM Swapping: انتقال سیمکارت قربانی به کنترل فرد مهاجم.
- بدافزارها: کیلاگرها یا برنامههای مخرب روی دستگاه کاربر.
- اولویتبندی حمله به کانال OTP: تمرکز حمله بر روی دریافت کد OTP به جای رمز عبور اصلی.
راهکارها و نقاط قوت
برای غلبه بر چالشهای امنیتی OTP، راهکارهای مختلفی وجود دارد که هم توسط ارائهدهندگان سرویس و هم کاربران قابل پیادهسازی هستند.
- احراز هویت چندعاملی (MFA): ترکیب OTP با روشهای دیگر (مثل اثر انگشت یا الگوی خاص).
- رمزنگاری قوی: محافظت از انتقال OTP با پروتکلهای امن (مانند TLS/SSL).
- محدودیت زمانی OTP: کوتاه کردن عمر مفید کد OTP.
- آگاهیبخشی به کاربر: آموزش کاربران در مورد خطرات فیشینگ و نحوه گزارشدهی.
- استفاده از اپلیکیشنهای Authenticator: به جای OTP مبتنی بر پیامک، که کمتر در معرض SIM Swapping هستند.
مقایسه کامل: OTP پیامکی در مقابل روشهای دیگر (امنیت، هزینه، UX)
بررسی جامع انواع رمز یکبار مصرف (OTP) و مقایسه آنها از منظر امنیت، هزینه و تجربه کاربری.
| ویژگی / روش OTP | پیامکی (SMS) | اپلیکیشن Authenticator | سختافزاری (Hardware Token) | تماس صوتی |
|---|---|---|---|---|
| امنیت | متوسط (آسیبپذیر به فیشینگ و SIM Swapping) | بالا (مستقل از SMS، آفلاین) | بسیار بالا (مقاوم در برابر اکثر حملات نرمافزاری) | متوسط (مانند SMS، اما متفاوت در کانال) |
| هزینه پیادهسازی | پایین (نیاز به اتصال به سرویس SMS Gateway) | متوسط (نیاز به توسعه اپلیکیشن یا ادغام با سرویس موجود) | بالا (هزینه تولید و توزیع توکنها) | پایین (نیاز به سرویس مخابراتی) |
| هزینه عملیاتی | متوسط (هزینه به ازای هر SMS) | پایین (پس از توسعه، هزینه نگهداری کم) | پایین (در بلند مدت، پس از سرمایهگذاری اولیه) | متوسط (هزینه به ازای هر تماس) |
| تجربه کاربری (UX) | راحت (نیاز به دسترسی به گوشی) | متوسط (نیاز به نصب و باز کردن اپلیکیشن) | متوسط (نیاز به حمل توکن فیزیکی) | نسبتاً راحت (اگرچه تماس ممکن است آزاردهنده باشد) |
| سرعت تحویل | متغیر (وابسته به شبکه مخابراتی) | فوری (تولید محلی در اپ) | فوری (تولید محلی در توکن) | متغیر (وابسته به سرویس تلفن) |
| وابستگی به شبکه | بالا (نیاز به پوشش آنتن موبایل) | پایین (فقط برای دریافت کد اولیه یا همگامسازی) | صفر (عملکرد آفلاین) | بالا (نیاز به پوشش تلفن) |
| نکات کلیدی | دسترسی گسترده، اما ریسک امنیتی بالا. | توازن خوب بین امنیت و UX. | بالاترین سطح امنیت، اما پرهزینه و کمتر کاربرپسند. | جایگزینی برای SMS، اما با مشکلات مشابه. |
انتخاب بهترین روش رمز یکبار مصرف (OTP) برای نیازهای شما
راهنمای نهایی برای انتخاب روش OTP که امنیت، تجربه کاربری و هزینهها را به بهترین شکل برای کسبوکار شما متعادل کند.
در این مقاله، سفری جامع به دنیای رمزهای یکبار مصرف (OTP) داشتیم؛ از انواع آن گرفته تا مکانیزم تولید، کاربردها، و مسائل امنیتی. انتخاب روش OTP مناسب، گامی حیاتی در جهت ارتقاء امنیت و اطمینان از تجربهی کاربری روان برای مشتریان شماست. بسته به نیازهای خاص کسبوکار خود، میتوانید بهترین گزینه را از میان راهکارهای پیامکی، اپلیکیشنهای Authenticator، توکنهای سختافزاری و سایر روشها برگزینید.
سوالات متداول درباره رمز یکبار مصرف (OTP)
پاسخ به پرتکرارترین سوالات شما درباره انواع، امنیت و کاربرد رمزهای یکبار مصرف.
آیا رمز یکبار مصرف (OTP) همان رمز عبور من است؟
+خیر، رمز یکبار مصرف (OTP) با رمز عبور اصلی شما متفاوت است. رمز عبور برای ورود دائمی به حساب کاربری استفاده میشود، در حالی که OTP یک کد موقت است که فقط برای یک جلسه یا تراکنش خاص معتبر است و امنیت بیشتری را فراهم میکند.
کدام روش OTP امنتر است: پیامکی، اپلیکیشن یا سختافزاری؟
+به طور کلی، OTP سختافزاری امنترین روش محسوب میشود، زیرا در برابر حملات آنلاین مانند فیشینگ و SIM Swapping مقاوم است. OTP از طریق اپلیکیشن Authenticator نیز امنیت بالایی دارد و مستقل از شبکههای مخابراتی عمل میکند. OTP پیامکی راحتترین روش برای کاربران است اما بیشترین ریسک امنیتی را (به دلیل امکان حملات فیشینگ و SIM Swapping) دارد.
چرا OTP پیامکی گاهی دیر میرسد یا اصلا نمیرسد؟
+تأخیر یا عدم دریافت OTP پیامکی میتواند دلایل مختلفی داشته باشد: ترافیک بالا در شبکه مخابراتی، مشکلات فنی در اپراتور موبایل، قرار گرفتن پیامک در پوشه Spam گوشی، یا تنظیمات فیلترینگ محتوای پیامکی. سرویسدهندگان معتبر OTP معمولاً از شبکههای متعدد و بهینهسازی شده برای کاهش این مشکلات استفاده میکنند.
آیا میتوان از OTP برای ورود به چندین دستگاه استفاده کرد؟
+بستگی به سیستم پیادهسازی OTP دارد. در برخی موارد، OTP فقط برای یک دستگاه یا یک جلسه فعال است. اما برای مثال، اگر از اپلیکیشن Authenticator استفاده میکنید، میتوانید آن را روی چندین دستگاه نصب کرده و با یک حساب کاربری همگامسازی کنید. نکته مهم این است که همیشه احراز هویت دو عاملی (2FA) را فعال نگه دارید.
چه زمانی باید از OTP استفاده کرد؟
+OTP باید در موقعیتهایی استفاده شود که نیاز به لایهای اضافی از امنیت وجود دارد. این شامل: ورود به حسابهای کاربری حساس (مانند بانکی، ایمیل، شبکههای اجتماعی)، تأیید تراکنشهای مالی، دسترسی به اطلاعات محرمانه، یا هر عملیاتی که نیاز به اطمینان از هویت واقعی کاربر دارد.
پیامهای خود را در کمتر از ۵ ثانیه به دست مشتری برسانید
با پنل پیامک آرتاپیامک، از ارسال کدهای تایید OTP با سرعت بالا تا اجرای کمپینهای هوشمند تبلیغاتی را با پایداری کامل تجربه کنید.
کد تایید شما: 7492
به آرتاپیامک خوش آمدید!
قبل از شروع، این سوالات را ببینید
پاسخ به پرتکرارترین سوالات درباره پنل پیامک آرتاپیامک
این سامانه برای فروشگاههای اینترنتی، استارتاپها، شرکتهای خدماتی، مدارس، کلینیکها و هر کسبوکاری که نیاز به ارسال پیامک اطلاعرسانی یا تبلیغاتی دارد مناسب است.
بله، از طریق خطوط خدماتی اختصاصی میتوانید پیامکهای اطلاعرسانی و کد تایید را حتی به شمارههایی که دریافت تبلیغات را مسدود کردهاند ارسال کنید.
زیرساخت آرتاپیامک به گونهای طراحی شده که پیامکهای خدماتی معمولاً در کمتر از چند ثانیه به دست مخاطب میرسند.
بله، API سریع و پایدار در اختیار توسعهدهندگان قرار میگیرد تا بتوانند ارسال پیامک را به سایت، اپلیکیشن یا نرمافزار خود متصل کنند.
راهکارهای پیامکی برای کسبوکارهای مختلف
ببینید چگونه آرتاپیامک برای هر صنف راهکار اختصاصی ارائه میدهد
آنچه برخی از کاربران آرتاپیامک میگویند
تجربه مشتریان ما نشان میدهد سرعت ارسال، سادگی پنل و کیفیت پشتیبانی، مهمترین دلایلی هستند که کسبوکارها آرتاپیامک را انتخاب میکنند.
برای اطلاعرسانی سفارشها از آرتاپیامک استفاده کردیم و چیزی که بیشتر از همه برای ما مهم بود، سرعت بالای ارسال و ساده بودن پنل بود. راهاندازی خیلی سریع انجام شد.
تیم پشتیبانی خیلی دقیق پاسخ داد و برای تنظیم کمپین پیامکی قدمبهقدم راهنماییمان کرد. برای ما مهم بود که بدون پیچیدگی بتوانیم سریع شروع کنیم.
قبلاً با چند پنل دیگر کار کرده بودیم اما تجربه کاربری آرتاپیامک خیلی روانتر بود. گزارشها واضح هستند و ارسال پیامک برای پیگیری مشتریان خیلی راحت انجام میشود.

